Google derruba rede do malware XCPE
A identificação manual é quase impossível para o consumidor comum. O Google publicou alguns indicadores técnicos — como pastas com os nomes “x.cpe” e “com.oemservice” —, mas esses arquivos costumam ficar ocultos e desativam o Google Play Protect (ferramenta nativa do Android que bloqueia vírus), impedindo alertas de segurança.
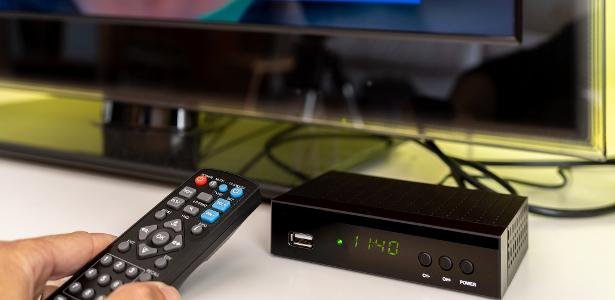
A derrubada dos servidores cortou as ordens, mas não limpou os aparelhos. A ação internacional conseguiu desativar os computadores centrais que enviavam comandos às caixinhas e o Google rompeu contratos comerciais com a Videostrong. No entanto, o código adormecido segue na memória dos aparelhos já vendidos. Quem desconfia de infecção deve desconectar a caixinha do Wi-Fi e do cabo de rede.
A Videostrong não se manifestou: a fabricante não respondeu a pedidos de comentário da imprensa, manteve silêncio em seu perfil no LinkedIn e seu site oficial saiu do ar após o desmantelamento da rede.
Como identificar aparelhos seguros
Aparelhos clandestinos ou “piratas” são os que oferecem maior risco. A Agência Nacional de Telecomunicações (Anatel), por meio do movimento “Fique Esperto”, alerta que caixinhas não homologadas — principalmente as comercializadas ilegalmente com a promessa de liberar canais pagos de graça — costumam subsidiar o preço baixo transformando a rede doméstica do comprador em arma de cibercrimes.
O consumidor deve checar o selo físico de homologação da agência. Conversores e TV boxes legalizados para venda no Brasil trazem obrigatoriamente na embalagem e no próprio corpo do aparelho o selo da Anatel contendo o código de certificação oficial.